Magazzini automatizzati, sistemi connessi e supply chain digitali stanno cambiando il settore logistico, ma crescono anche i rischi informatici. Secondo Hunters Group, la risposta non passa soltanto dalla tecnologia: servono professionisti con competenze trasversali, capaci di proteggere i sistemi e garantire la continuità delle attività.
Un attacco informatico oggi può fermare un magazzino tanto quanto un guasto meccanico. Con la digitalizzazione dei trasporti e della gestione delle merci, la cybersecurity nella logistica è diventata una componente fondamentale dell’organizzazione aziendale. Software, sensori, piattaforme cloud e macchinari automatizzati lavorano insieme, rendendo le operazioni più efficienti ma anche più esposte ai rischi digitali. Secondo l’analisi di Hunters Group, società specializzata nella ricerca e selezione di personale qualificato, la vera difficoltà per le imprese non consiste soltanto nell’adottare strumenti di protezione adeguati, ma nel trovare professionisti capaci di gestirli all’interno di sistemi produttivi sempre più complessi.
Cybersecurity nella logistica: perché aumentano i rischi informatici
La trasformazione digitale ha modificato profondamente il funzionamento della supply chain. Le aziende possono monitorare le spedizioni in tempo reale, coordinare i flussi di magazzino e pianificare le consegne attraverso sistemi informatici integrati. Questa evoluzione ha reso più rapidi numerosi processi, introducendo però nuove vulnerabilità. Un’e-mail di phishing, una violazione dei sistemi di un fornitore o un software compromesso possono provocare interruzioni che coinvolgono direttamente la movimentazione delle merci. La sicurezza informatica non riguarda quindi soltanto la protezione delle informazioni, ma anche la capacità di mantenere operative le attività quotidiane.
A confermare l’entità del fenomeno sono i dati del Rapporto Clusit 2026, secondo cui nel 2025 gli incidenti informatici osservati in Italia nel comparto trasporti e logistica sono aumentati del 134,6% rispetto al 2024. Un incremento che evidenzia la crescente esposizione del settore. Federica Cavagliano, senior manager technical division di Hunters Group, sottolinea come l’interconnessione abbia ampliato le possibilità di attacco, portando la cybersecurity fuori dai confini degli uffici IT. Oggi la gestione del rischio coinvolge anche i responsabili operativi, il management e le risorse umane, chiamati a individuare le competenze necessarie per affrontare scenari sempre più articolati.
Tuidi analizza il carrello: l’AI scopre i legami tra gli acquisti
Direttiva NIS2 e logistica: cosa cambia per le imprese
La crescente attenzione alla sicurezza digitale è legata anche all’evoluzione delle normative europee. La Direttiva NIS2 rafforza gli obblighi di gestione del rischio informatico per numerose organizzazioni che operano in settori considerati critici, tra cui specifiche attività dei trasporti e i servizi postali e di corriere. La normativa attribuisce maggiore importanza alla responsabilità degli organi di amministrazione, che devono supervisionare le misure di sicurezza e contribuire alla gestione dei rischi tecnologici. Per le imprese interessate, proteggere i sistemi non può quindi essere considerato un compito esclusivamente tecnico, delegato senza ulteriori responsabilità al reparto informatico.
Adeguarsi alle nuove disposizioni significa rivedere procedure, responsabilità e modalità di collaborazione tra i diversi reparti. Non basta acquistare software di sicurezza o aggiornare le infrastrutture se manca una struttura organizzativa in grado di riconoscere le vulnerabilità e intervenire tempestivamente. È in questo contesto che la disponibilità di personale specializzato diventa un fattore strategico. Hunters Group evidenzia una domanda crescente di figure che conoscano contemporaneamente i processi della supply chain, l’automazione industriale e i principi della protezione informatica. Competenze che, fino a pochi anni fa, raramente venivano ricercate all’interno dello stesso profilo professionale.
Cybersecurity nella logistica: gli specialisti OT per i magazzini automatizzati
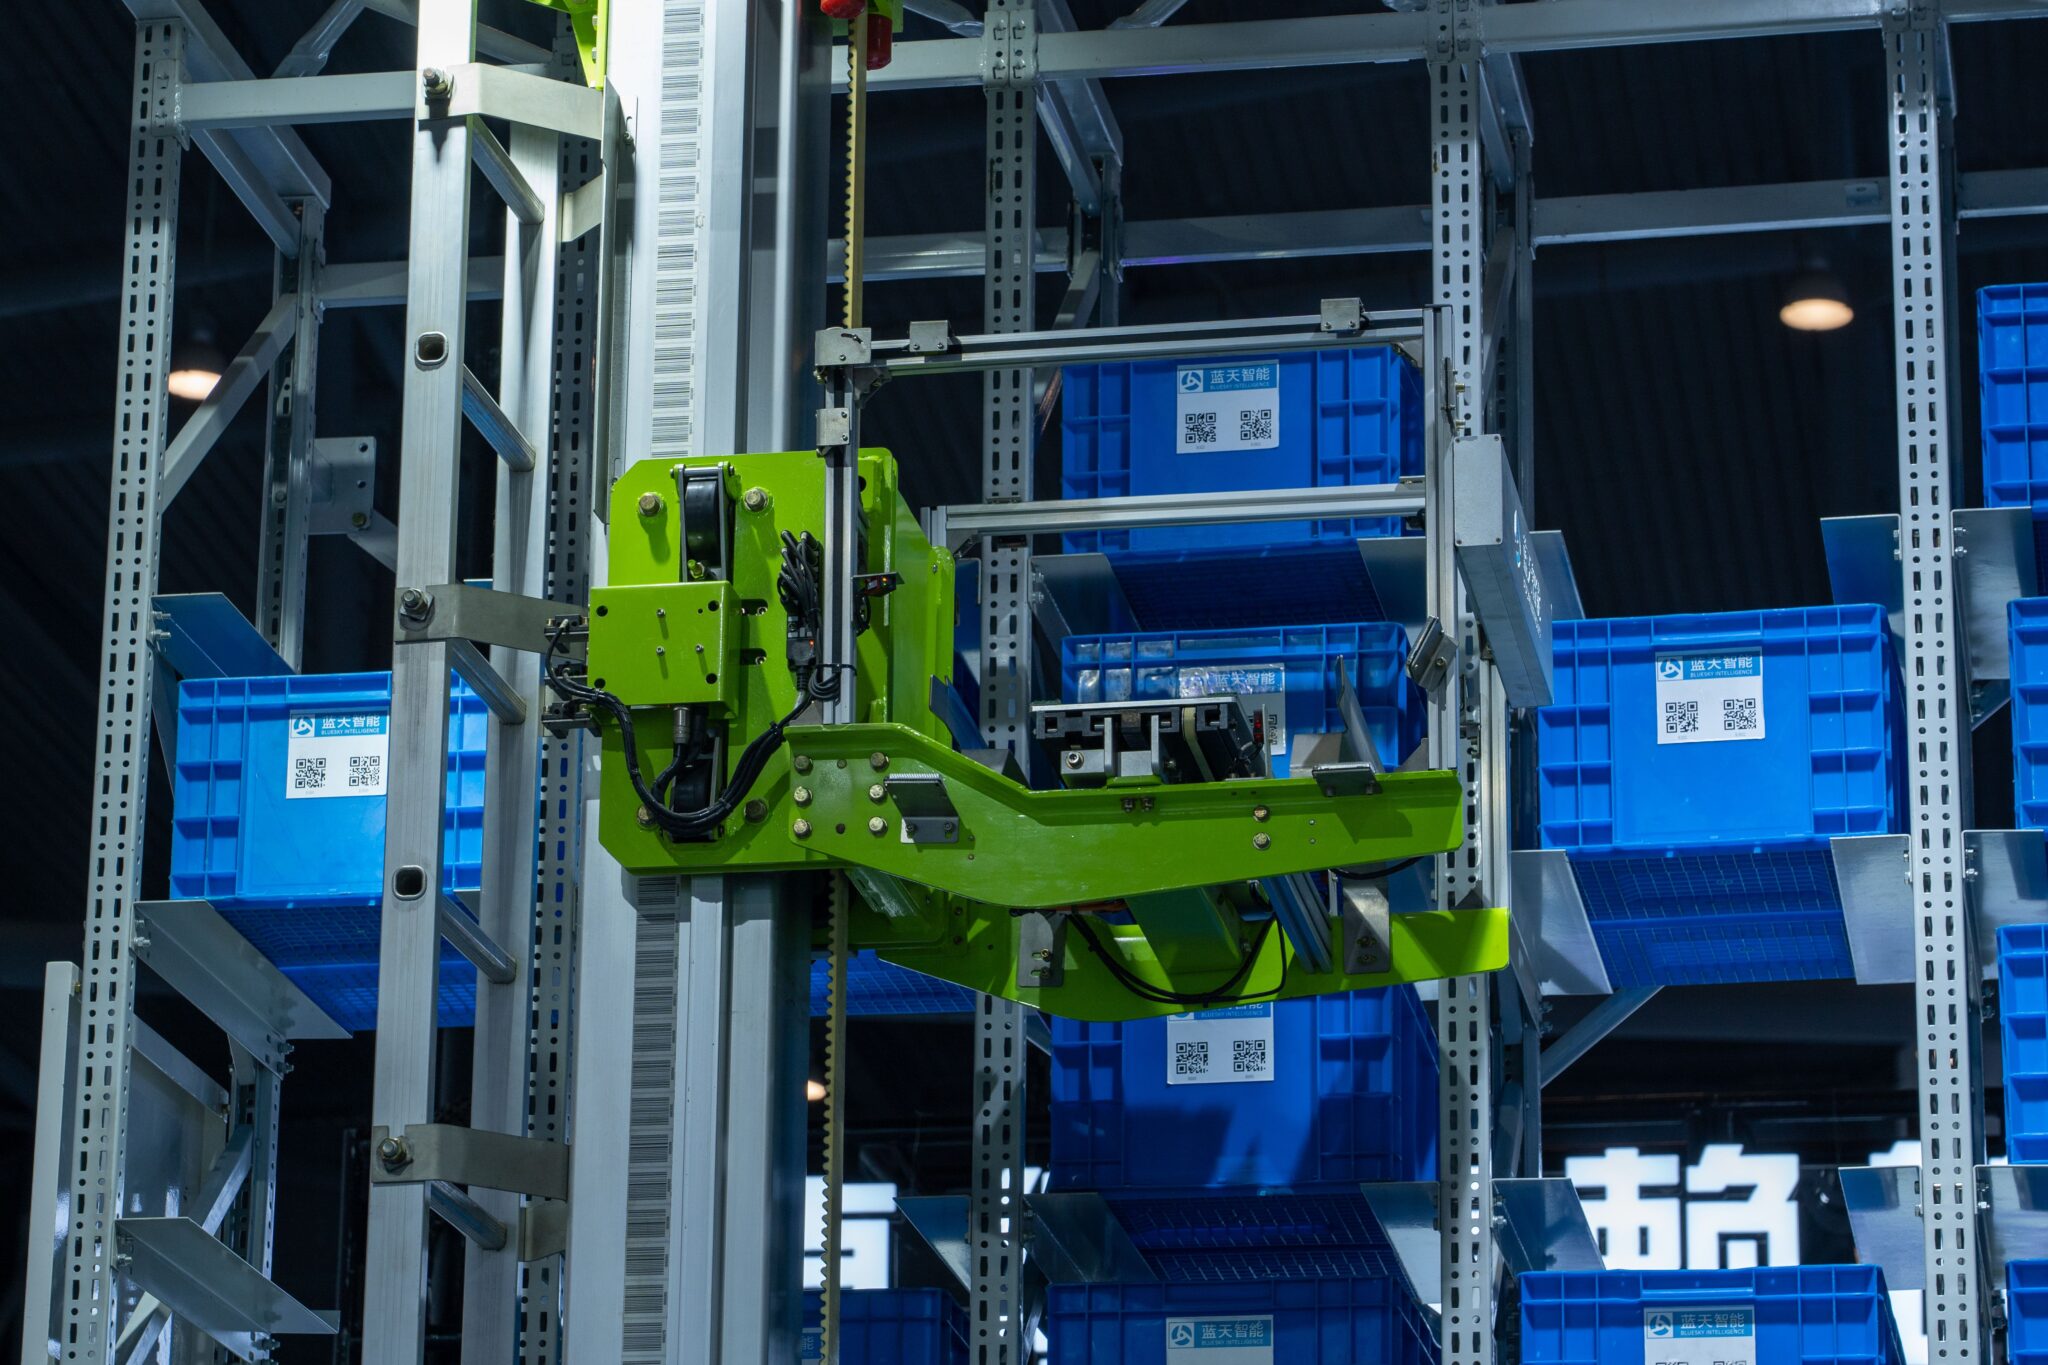
Tra le professionalità che stanno acquisendo maggiore importanza figurano gli specialisti di cybersecurity OT, dove OT indica le tecnologie operative utilizzate per controllare macchinari e impianti. A differenza degli esperti di sicurezza informatica tradizionale, questi professionisti si occupano di proteggere i sistemi che regolano il funzionamento fisico dei magazzini. Il loro campo d’azione comprende nastri trasportatori, sistemi automatici di smistamento, robot mobili AGV e AMR, impianti di picking e dispositivi IoT impiegati lungo i flussi logistici. Un problema informatico in uno di questi ambienti può provocare il blocco di intere fasi operative, con conseguenze sui tempi di lavorazione e sulle consegne.
Il lavoro degli specialisti OT consiste nell’individuare possibili vulnerabilità, controllare gli accessi alle infrastrutture critiche e separare le reti industriali per limitare la propagazione di eventuali attacchi. Accanto a queste figure emerge il ruolo dell’OT security manager, responsabile del coordinamento delle strategie di protezione negli ambienti automatizzati. Si tratta di un professionista che lavora a stretto contatto con ingegneri, responsabili di magazzino e specialisti informatici, cercando un equilibrio tra innovazione tecnologica e affidabilità degli impianti. La sua funzione diventa particolarmente importante quando le aziende introducono nuove soluzioni di automazione, che devono integrarsi con le infrastrutture già esistenti senza aumentarne inutilmente i rischi.
EdTech Italia 2026: l’intelligenza artificiale cresce nelle imprese
Supply chain e sicurezza informatica: le figure professionali più richieste
La protezione digitale non termina all’interno dell’azienda. Una supply chain coinvolge fornitori, operatori di trasporto, partner tecnologici e società esterne che condividono informazioni e sistemi. Per questo motivo acquistano rilevanza i supply chain cyber risk manager e i third party cyber risk manager, professionisti incaricati di valutare la sicurezza informatica lungo l’intera rete di collaborazione. Devono verificare l’affidabilità digitale dei fornitori, individuare le dipendenze più delicate e comprendere quali conseguenze potrebbe provocare un incidente informatico presso un partner. Una vulnerabilità esterna, infatti, può avere ripercussioni su molte organizzazioni contemporaneamente.
Un’altra figura sempre più importante è il business continuity manager, già conosciuta nei settori bancario, assicurativo e delle telecomunicazioni. Il suo obiettivo è preparare l’azienda a continuare le attività anche quando si verifica un’interruzione tecnologica. Questo significa predisporre procedure alternative, stabilire quali operazioni debbano essere ripristinate per prime e coordinare la risposta alle situazioni di emergenza. In un centro logistico, ad esempio, può essere necessario prevedere modalità temporanee di gestione degli ordini o delle spedizioni quando i sistemi digitali non sono disponibili. Non si tratta soltanto di reagire a un attacco, ma di organizzare in anticipo le condizioni per ridurne l’impatto.
Cyber resilience manager: il collegamento tra tecnologia e organizzazione
Nelle organizzazioni più strutturate iniziano a emergere anche i logistics cybersecurity manager e i cyber resilience manager, figure che collegano le esigenze operative alle decisioni strategiche del management. Il loro compito consiste nel tradurre problemi tecnici complessi in valutazioni comprensibili per chi dirige l’impresa, aiutando a definire priorità, investimenti e strategie di prevenzione. Non devono conoscere soltanto gli strumenti di protezione informatica, ma anche i tempi, i costi e le criticità della movimentazione delle merci. È proprio questa combinazione a renderli particolarmente difficili da trovare sul mercato del lavoro.
Secondo Hunters Group, molte di queste professionalità provengono da comparti che da tempo affrontano problematiche simili, come automotive, manifatturiero avanzato, energia e infrastrutture critiche. Sono settori nei quali la continuità dei sistemi industriali rappresenta già un requisito essenziale. L’esperienza maturata in questi ambiti può quindi essere trasferita alla logistica, adattandola alle caratteristiche delle reti distributive e dei magazzini automatizzati. La ricerca di candidati, tuttavia, non può limitarsi ai professionisti già specializzati: diventa importante riconoscere anche il potenziale di chi possiede competenze operative e può sviluppare nuove conoscenze nell’ambito della sicurezza digitale.
Cassandra AI, l’intelligenza artificiale che gestisce budget e campagne marketing
Hunters Group: formazione e competenze per la logistica del futuro
La difficoltà nel reperire figure professionali ibride apre una questione importante per le aziende: investire nella crescita delle persone già presenti nell’organizzazione. Responsabili operations, specialisti WMS e TMS e supply chain manager conoscono in profondità i processi logistici e possono rappresentare una risorsa preziosa per sviluppare competenze legate alla cybersecurity. Attraverso percorsi di aggiornamento mirati, queste figure possono imparare a riconoscere i rischi digitali, collaborare con gli specialisti informatici e contribuire alla definizione delle procedure di continuità operativa. Un approccio che permette di valorizzare l’esperienza acquisita sul campo senza affidarsi esclusivamente alla ricerca di nuovi candidati.
Per Federica Cavagliano, la questione centrale non riguarda più soltanto la possibilità che un’impresa venga colpita da un attacco informatico, ma la sua capacità di reagire senza compromettere il servizio. In un comparto nel quale puntualità, velocità e affidabilità determinano la competitività, la resilienza digitale è destinata a diventare un parametro sempre più importante. La trasformazione della logistica, quindi, non si misura soltanto attraverso il numero di magazzini automatizzati o l’adozione di nuove piattaforme tecnologiche. Dipenderà anche dalla capacità delle aziende di costruire team preparati, far dialogare competenze differenti e garantire che l’innovazione possa proseguire in condizioni di sicurezza.
Consigliati per te
 L’ingegnoso metodo 90/90, così la casa si riordina “da sola” (e tu stai sul divano)
 Ritorna il Black Friday ma quest’anno cambia tutto, offerte ricchissime: guida agli affari
 Instagram e WhatsApp ci spieranno? Dal 16 dicembre cambia tutto: a cosa devi prepararti
 Brutte notizie per chi ama acquistare online: l’UE annuncia una stangata che cambia tutto
 È ufficiale, l’IA ti ruberà il lavoro: oltre 200mila licenziamenti nel prossimo futuro
 Relicyc, l’AI entra nella logistica ma con metodo